Identificação de Dispositivos e Biometria
White Paper
A migração para o mobile banking e o internet banking — os chamados 'canais diretos' — rompeu o vínculo físico entre o cliente e a instituição financeira. Sem marcadores tangíveis de validação, como cartões de pagamento físicos ou o atendimento na agência, esse ambiente remoto amplia significativamente a superfície de ataque e expõe as instituições a uma série de vetores de fraude sofisticados.
As contramedidas contra essas ameaças se apoiam principalmente na identificação de dispositivos e na biometria. A primeira identifica o hardware ou o software cliente específico — como um smartphone ou tablet —, enquanto a segunda autentica a pessoa que está operando esse dispositivo. Além disso, a inteligência de dispositivos amplia esse escopo ao extrair telemetria detalhada, incluindo configurações de idioma, atributos de rede e indícios de comprometimento do dispositivo, para compor um perfil de risco completo.
Proteção do Acesso pelo App Mobile
O banco digital evoluiu de modelos centrados no navegador para um ecossistema mobile-first. Os aplicativos nativos são cada vez mais usados não só para o processamento das transações, mas também como dispositivos confiáveis para autenticação fora de banda (out-of-band) no acesso pelo navegador. Ao aproveitar o acesso do ambiente mobile a sinais profundos de integridade do hardware — como identificadores persistentes do dispositivo e biometria em secure enclave —, as instituições financeiras conseguem estabelecer um vínculo forte entre o usuário e o aplicativo. Isso permite 'vincular' com segurança um dispositivo ao cliente durante o onboarding, garantindo que as reautenticações seguintes sejam fluidas e altamente seguras.
O ambiente mobile oferece acesso exclusivo a parâmetros de risco críticos, desde verificações de integridade do dispositivo até padrões de interação do usuário. A arquitetura recomendada envia essa telemetria diretamente ao FraudAverse, onde ela é centralizada para formar perfis de identidade persistentes. Os modelos de IA do FraudAverse então enriquecem esses dados com a análise do comportamento monetário, gerando um score de risco unificado que garante prevenção a fraudes de alta precisão.
Proteção do Acesso pelo Navegador
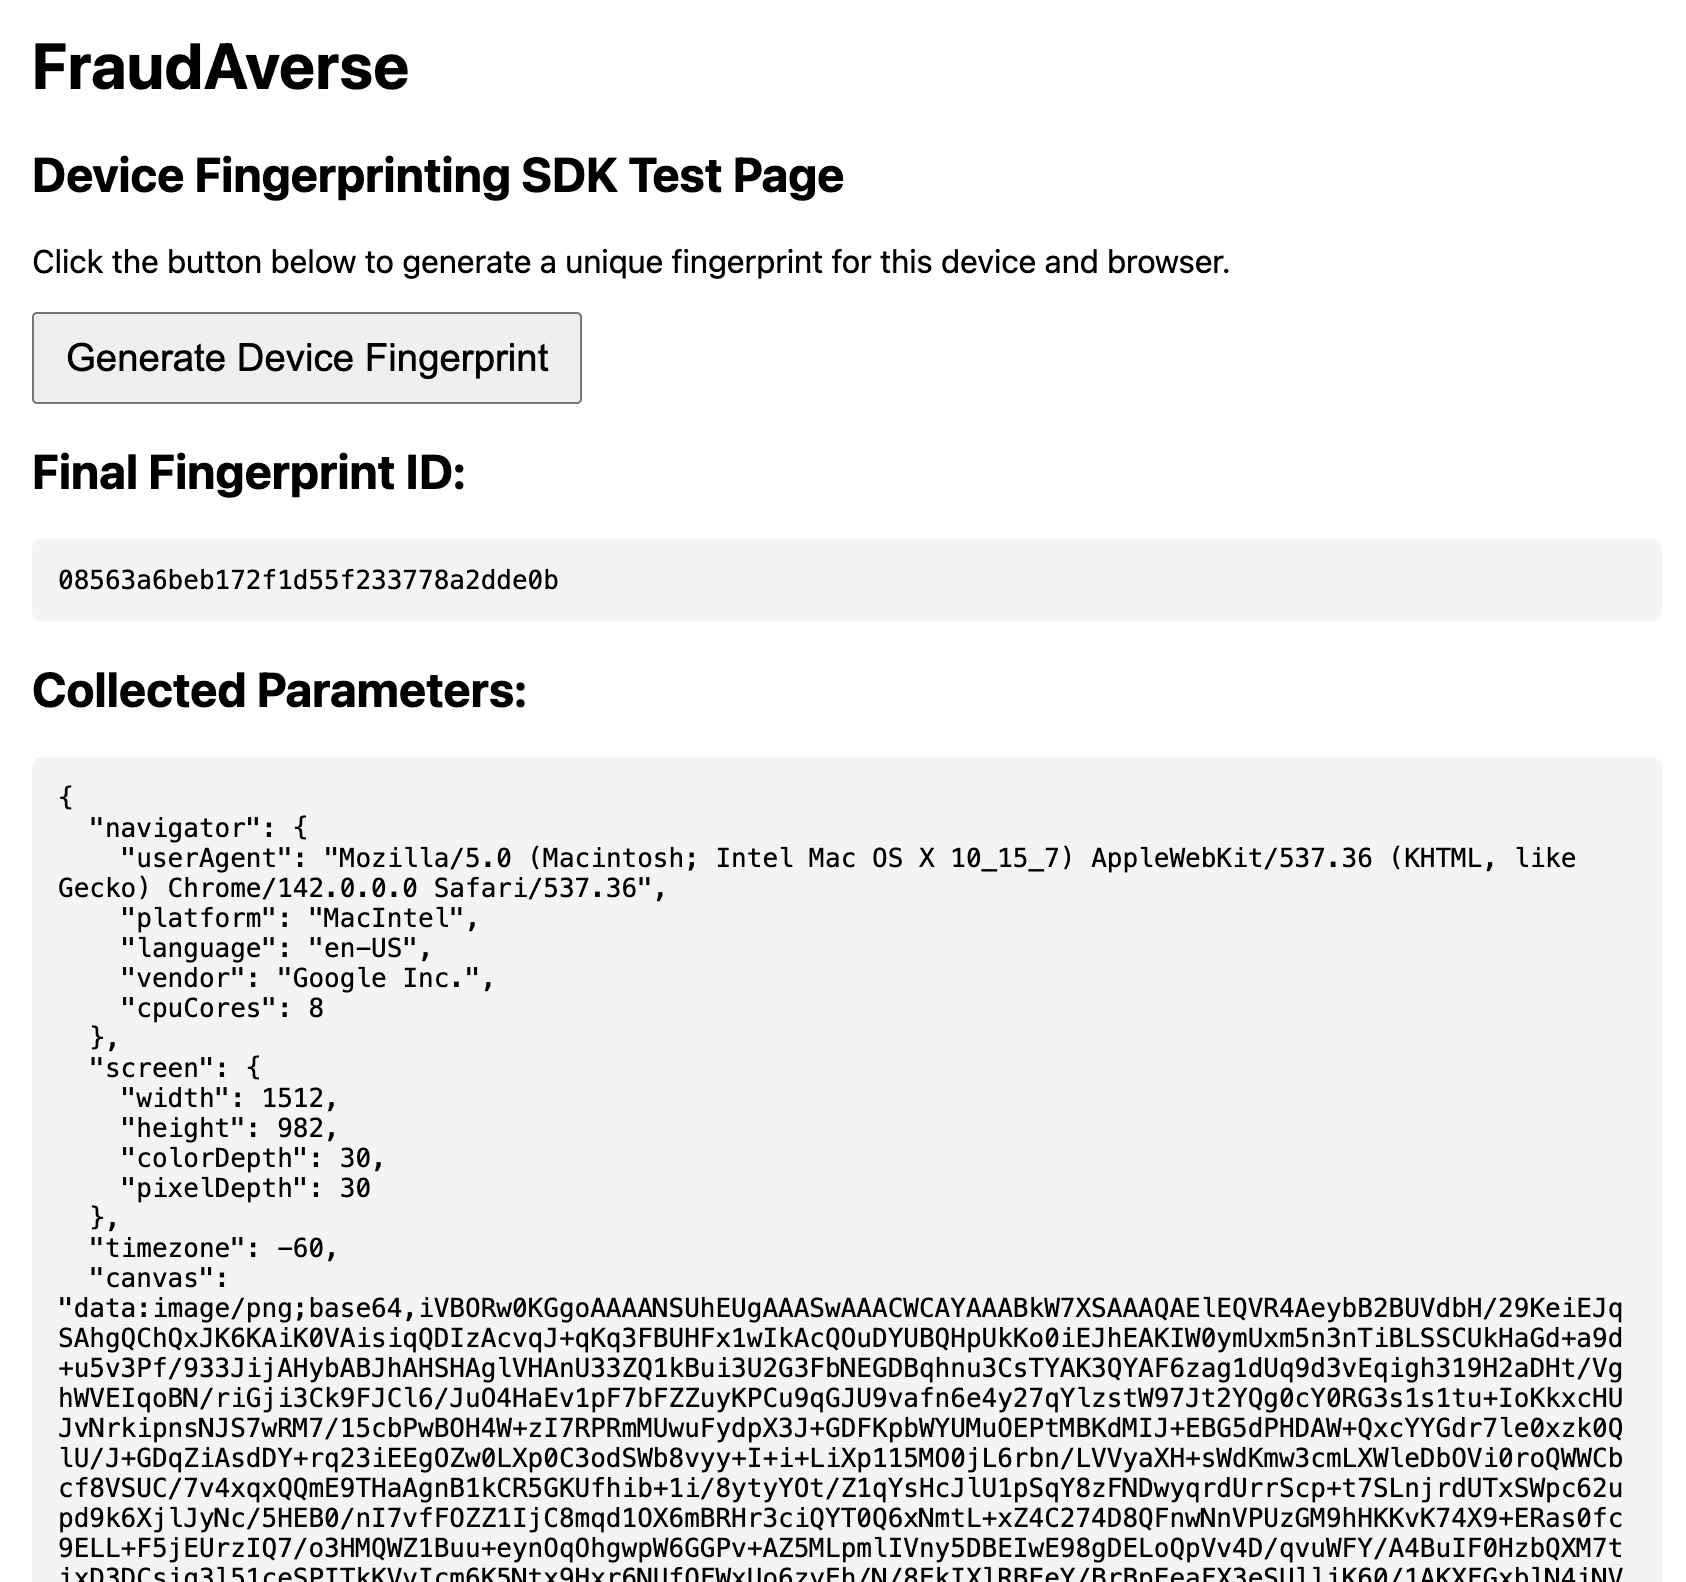
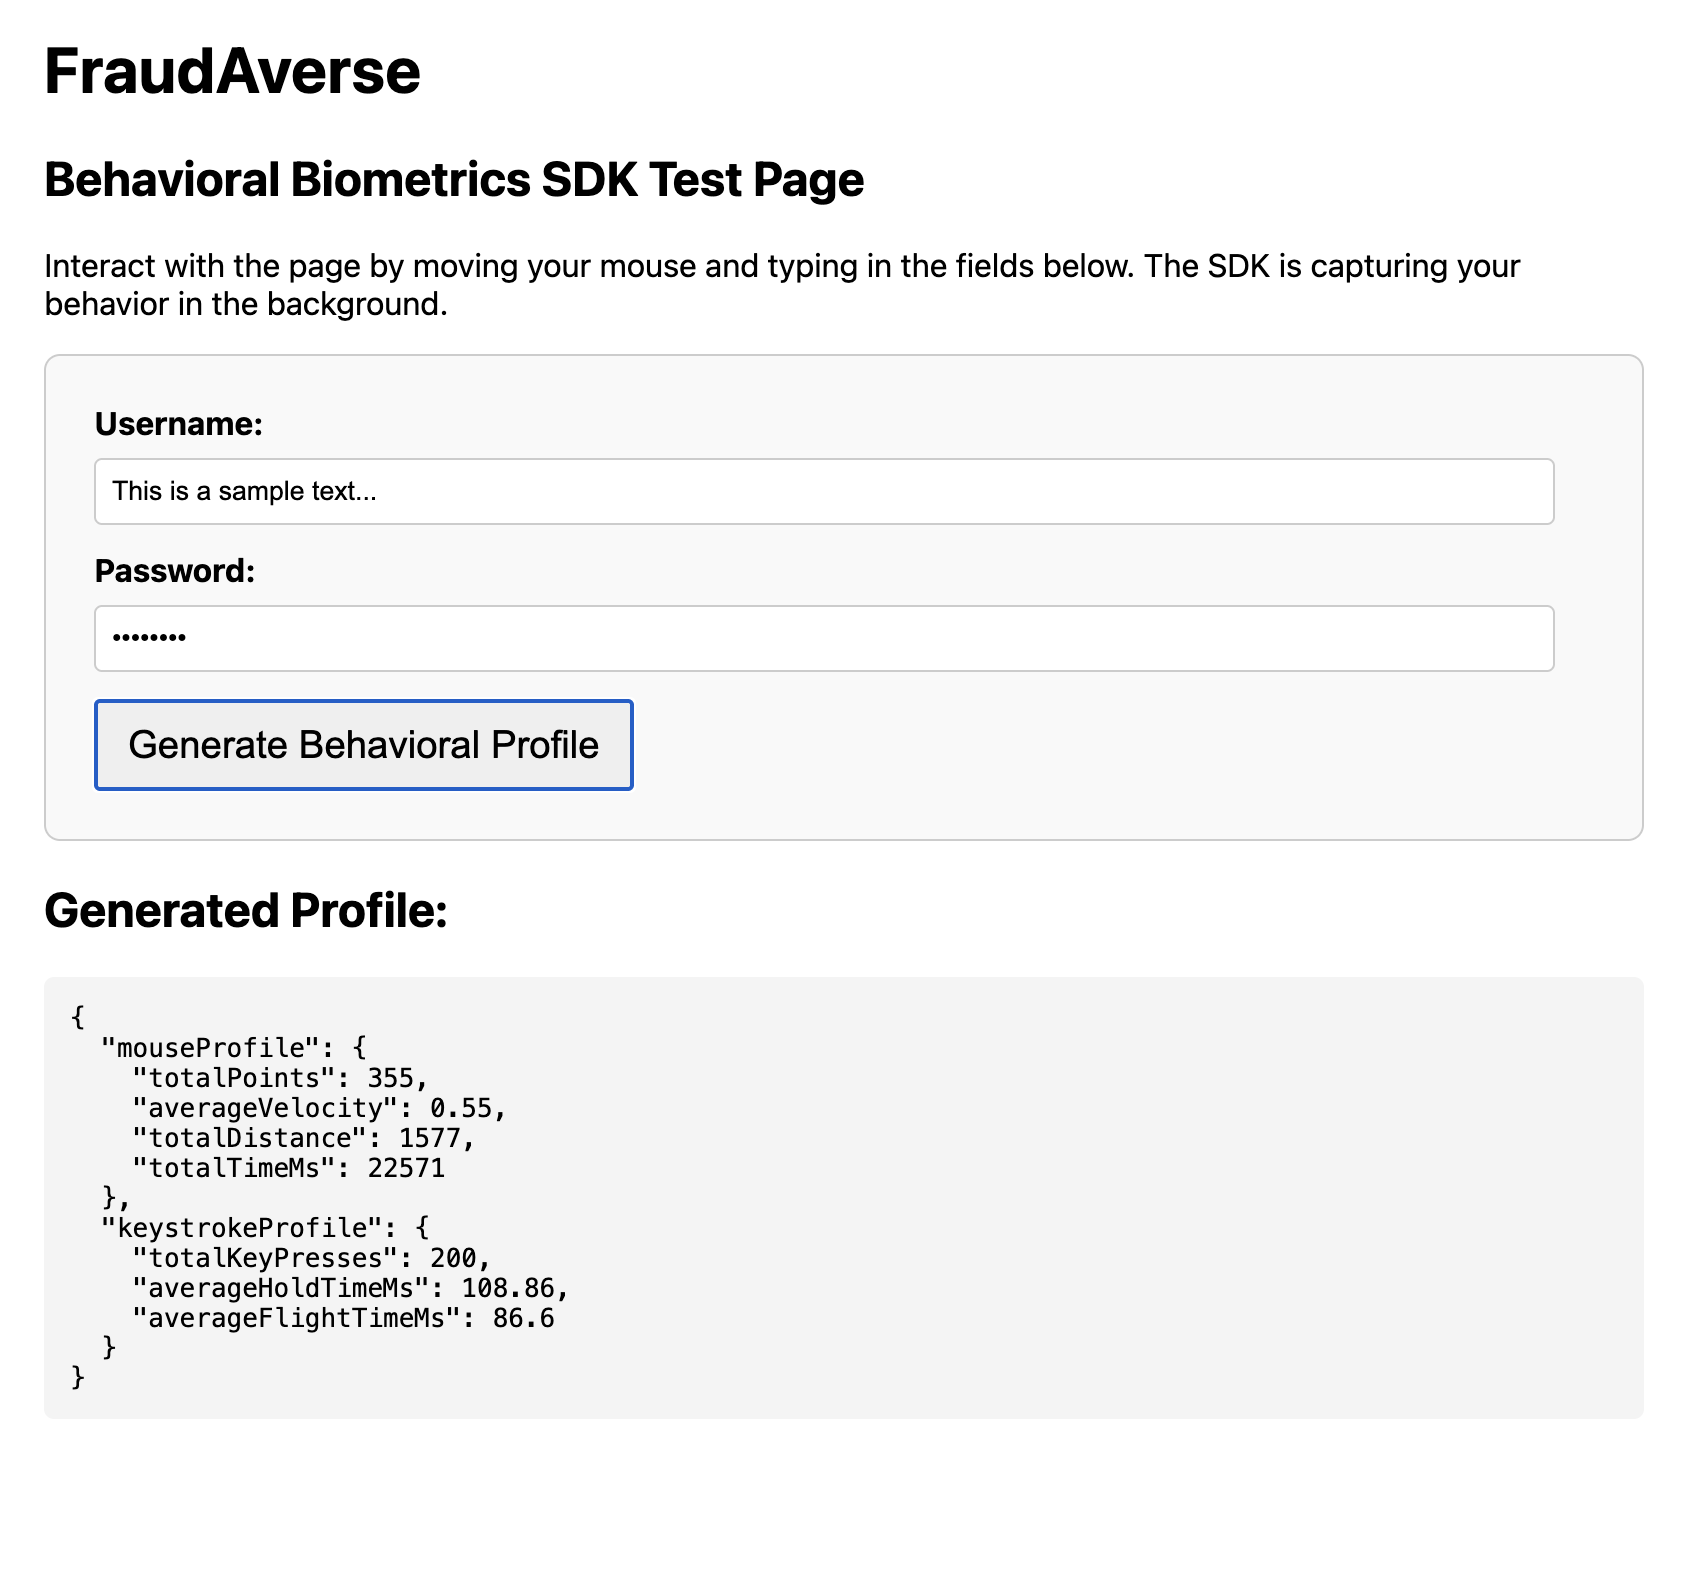
Enquanto os apps nativos têm acesso direto às APIs de hardware, o sandboxing do navegador limita a coleta de dados nos canais web. O FraudAverse resolve esse desafio com o Device SDK e o Biometrics SDK — bibliotecas JavaScript projetadas para integração simples a aplicações web. Esses SDKs geram fingerprints de dispositivo robustos, que se mantêm estáveis mesmo após a limpeza de cookies (persistência), e capturam sinais comportamentais de alta fidelidade para calcular um score de probabilidade sobre a consistência e a identidade do usuário.
Os dois SDKs fazem parte da entrega padrão do FraudAverse e acompanham ferramentas de teste para calibração, como mostrado abaixo:
Uso dos Dados de Dispositivo e Biometria
Dados de dispositivo e biometria, sozinhos, não capturam todo o contexto da intenção do usuário. Para maximizar a eficácia da detecção, esses sinais precisam ser correlacionados com os fluxos transacionais — tanto transferências monetárias quanto atividades não monetárias da conta (como alterações de favorecidos). Essa fusão de dados permite um profiling comportamental profundo, conectando quem está por trás do dispositivo ao que essa pessoa está tentando fazer.
- Por exemplo, se um dispositivo até então desconhecido — sem nenhum vínculo histórico com a base de clientes da instituição financeira — tenta acessar várias contas sem relação entre si em um curto intervalo de tempo, esse comportamento é um forte indicador de atividade criminosa.
- Em um modelo de risco ponderado, alta integridade do dispositivo e consistência comportamental verificada funcionam como fortes fatores atenuantes. Assim, uma transação para um novo favorecido e com valor elevado — que normalmente exigiria uma autenticação adicional (step-up) — pode ser considerada de baixo risco se o dispositivo de origem tiver um histórico comprovado de atividade sem fraude.
- Mesmo quando a transação parte de um dispositivo nunca visto antes, o risco pode ser bastante atenuado se o favorecido já tiver sido usado anteriormente e nenhuma fraude tiver sido reportada.
Estudo de Caso
A seguir, apresentamos os elementos centrais de uma configuração de prevenção a fraudes para canais diretos. Neste exemplo, são usados quatro pipelines do FraudAverse. Abaixo está o pipeline que recebe as transações de pagamento iniciadas no internet banking:
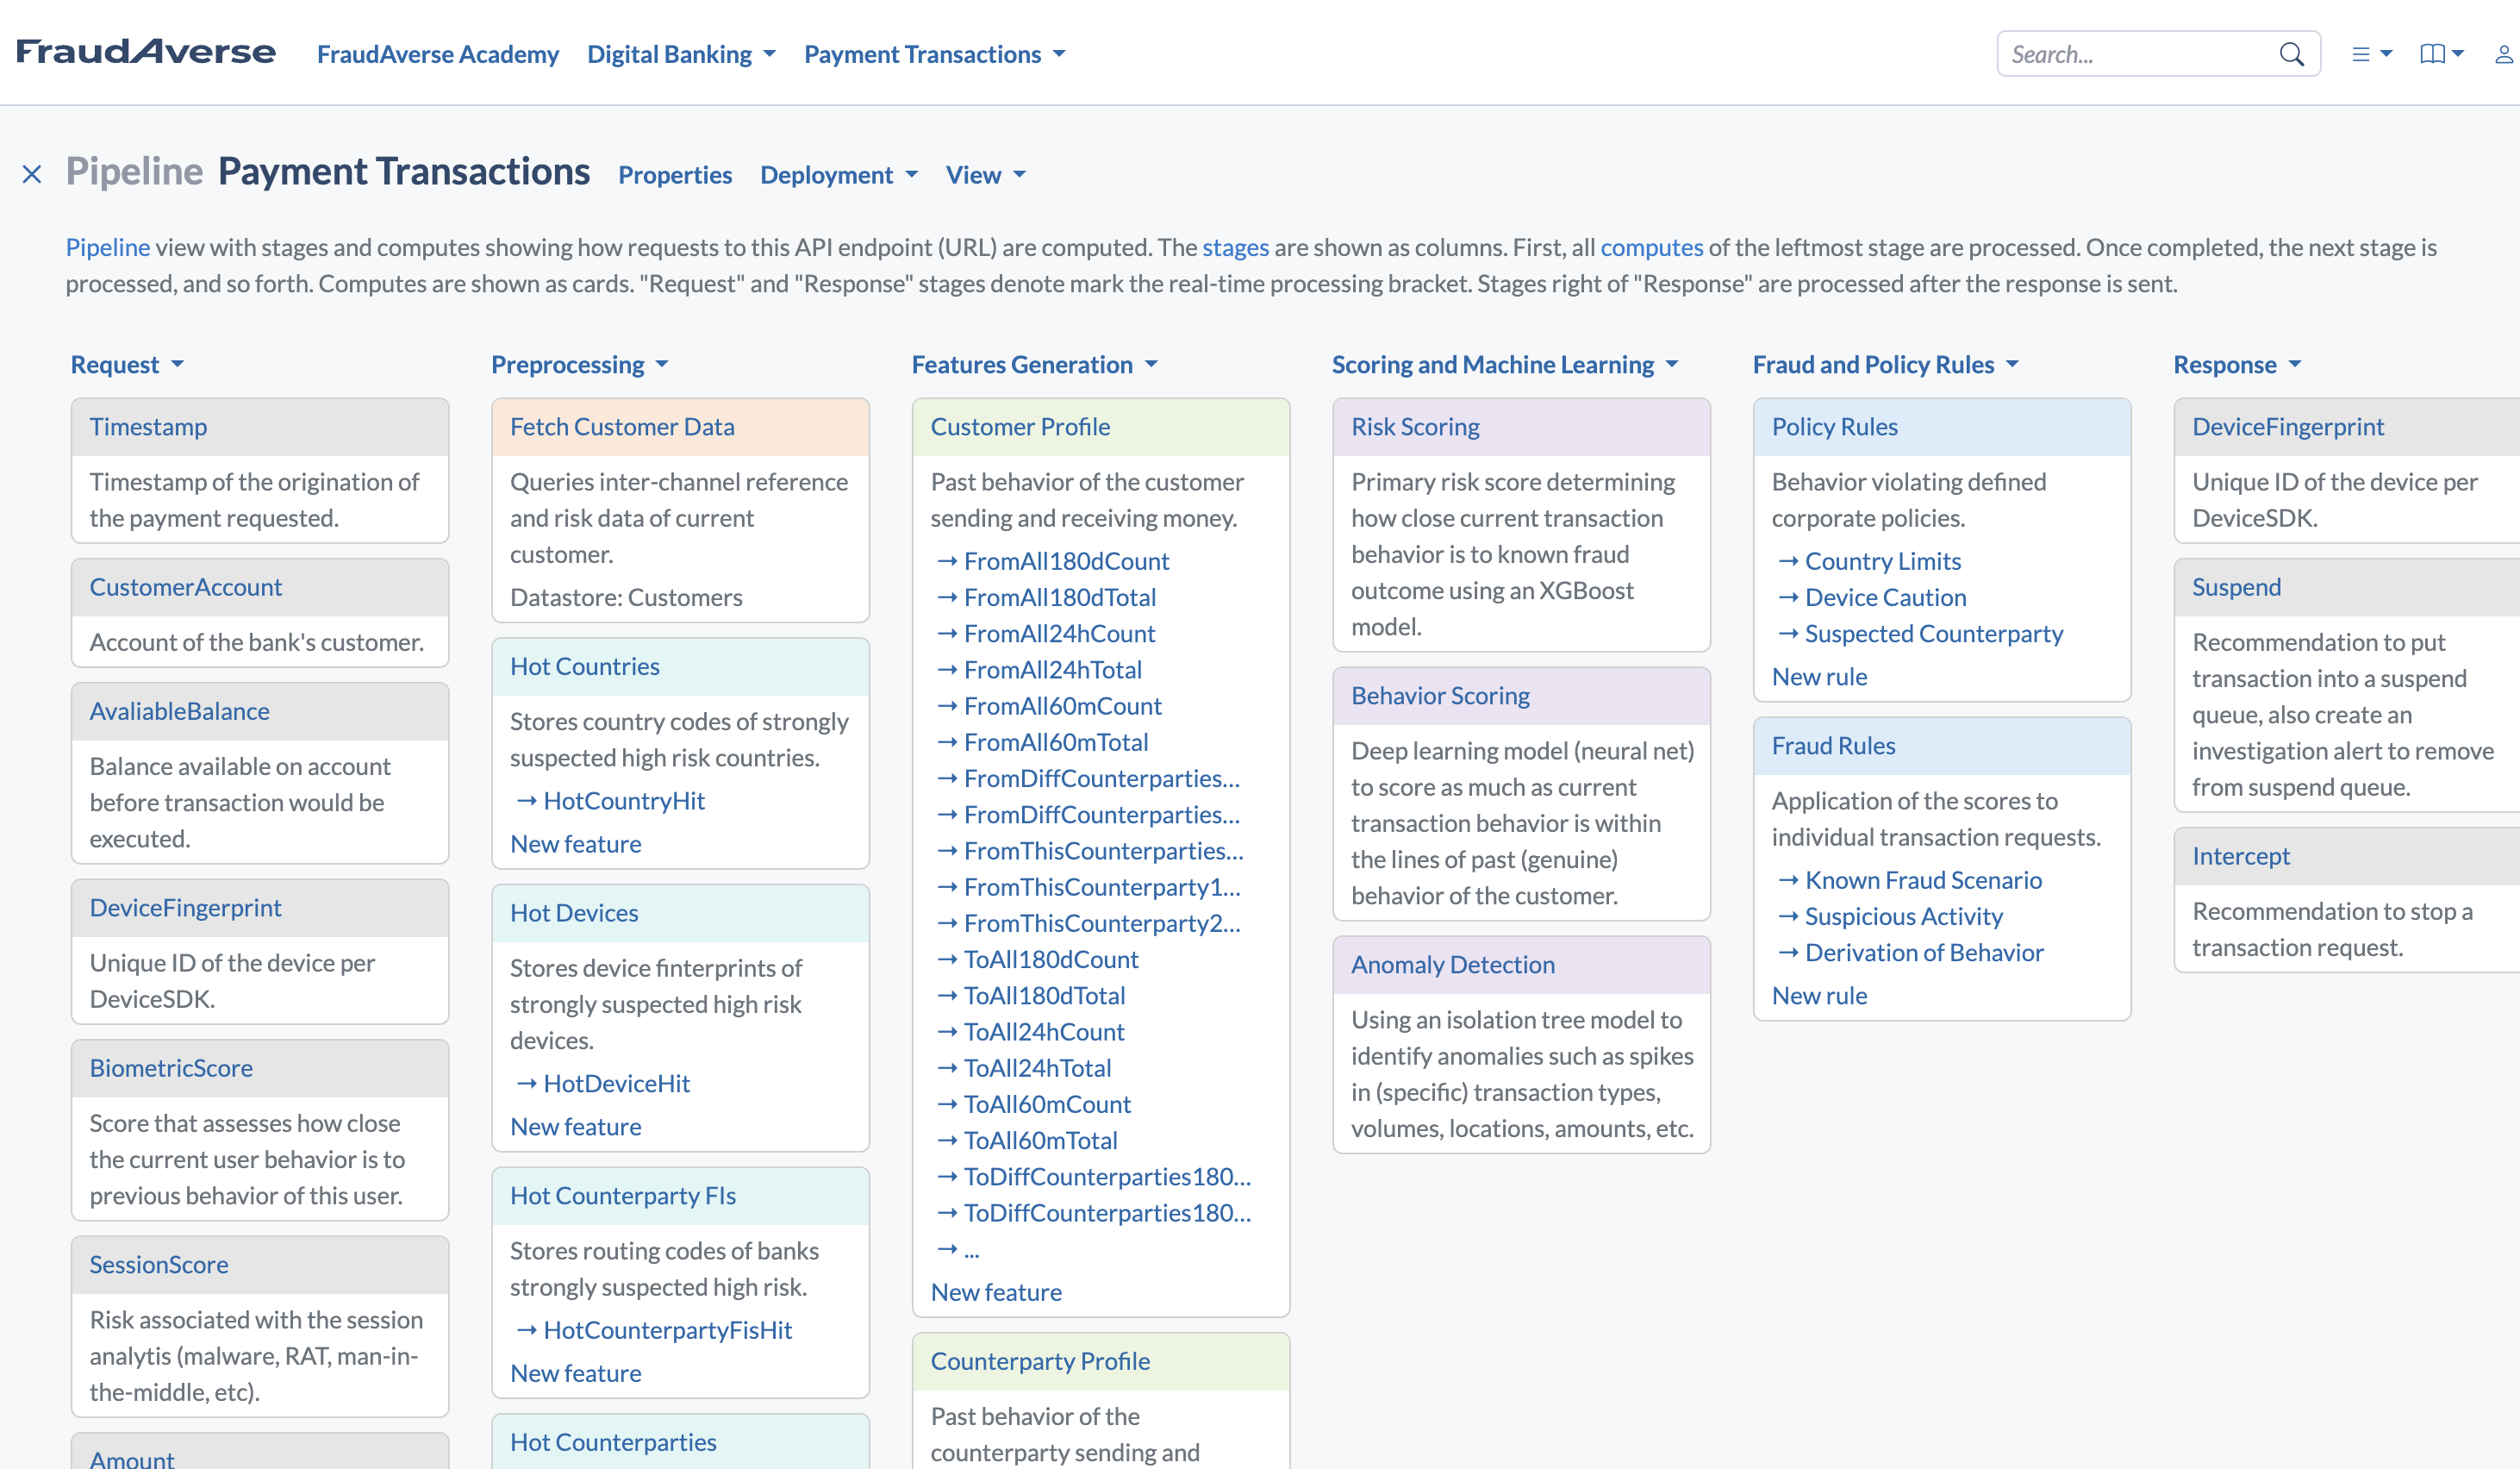
O pipeline é composto pelos estágios típicos: primeiro o estágio Request, que recebe os campos de dados que descrevem a transação financeira; depois o estágio Preprocessing, que enriquece os dados com informações de outros canais; e então o estágio Feature Generation, que faz o profiling do comportamento passado das entidades: cliente, contraparte, dispositivo etc.
O estágio Scoring reúne três modelos de ML/AI: o Risk Scoring identifica comportamentos potencialmente fraudulentos, o Behavior Scoring reduz falsos alertas quando o comportamento atual é típico do cliente e o Anomaly Detection identifica comportamentos atípicos ainda desconhecidos.
O estágio Fraud and Policy Rules aplica os scores e os dados para decidir entre aprovar a transação ou exigir uma autenticação adicional.
Além dos campos de dados da transação iniciada, o pipeline acima também recebe os scores calculados por três pipelines adicionais, que avaliam: Sessões, Dispositivo e Biometria.
Abaixo está o pipeline Sessions Profiling, que recebe cada requisição https da sessão de internet banking do usuário:
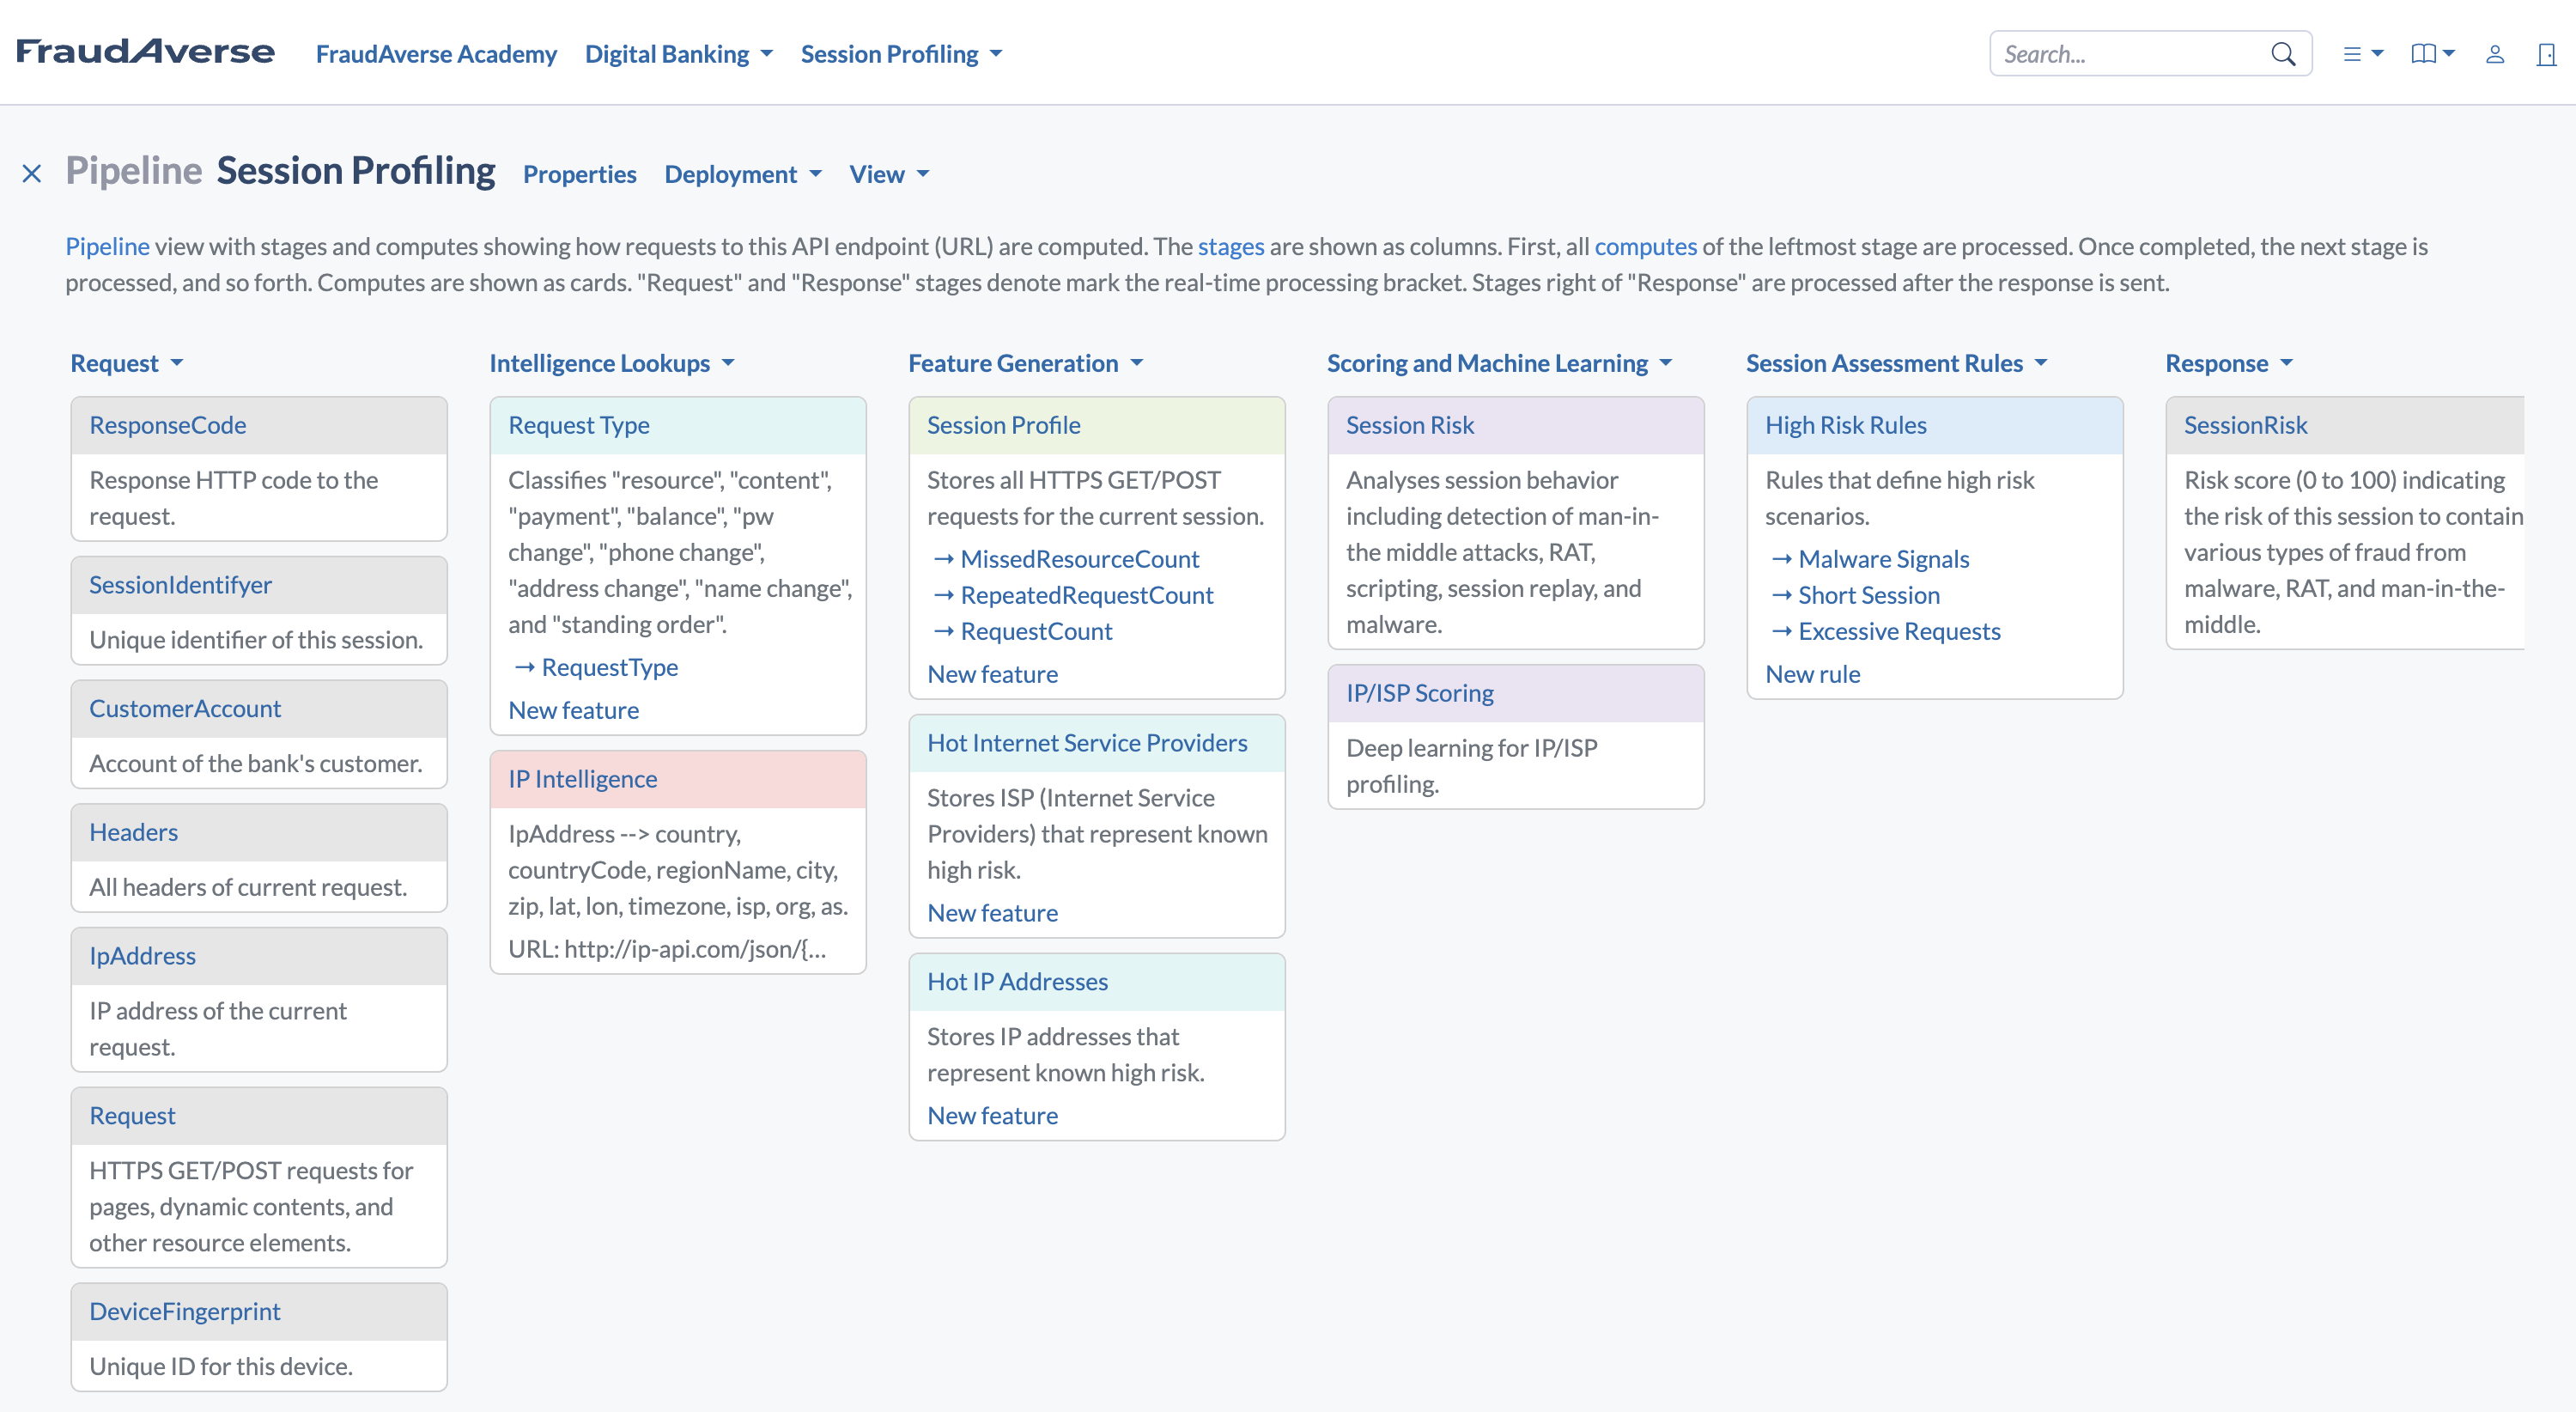
O profiling do tempo e da sequência de cada sessão, com os recursos de profiling em tempo real do FraudAverse, permite detectar manipulação da sessão e navegação artificial.
O pipeline Device Profiling usa as informações do Device SDK para identificar o dispositivo de forma única e extrair inteligência de dispositivo:
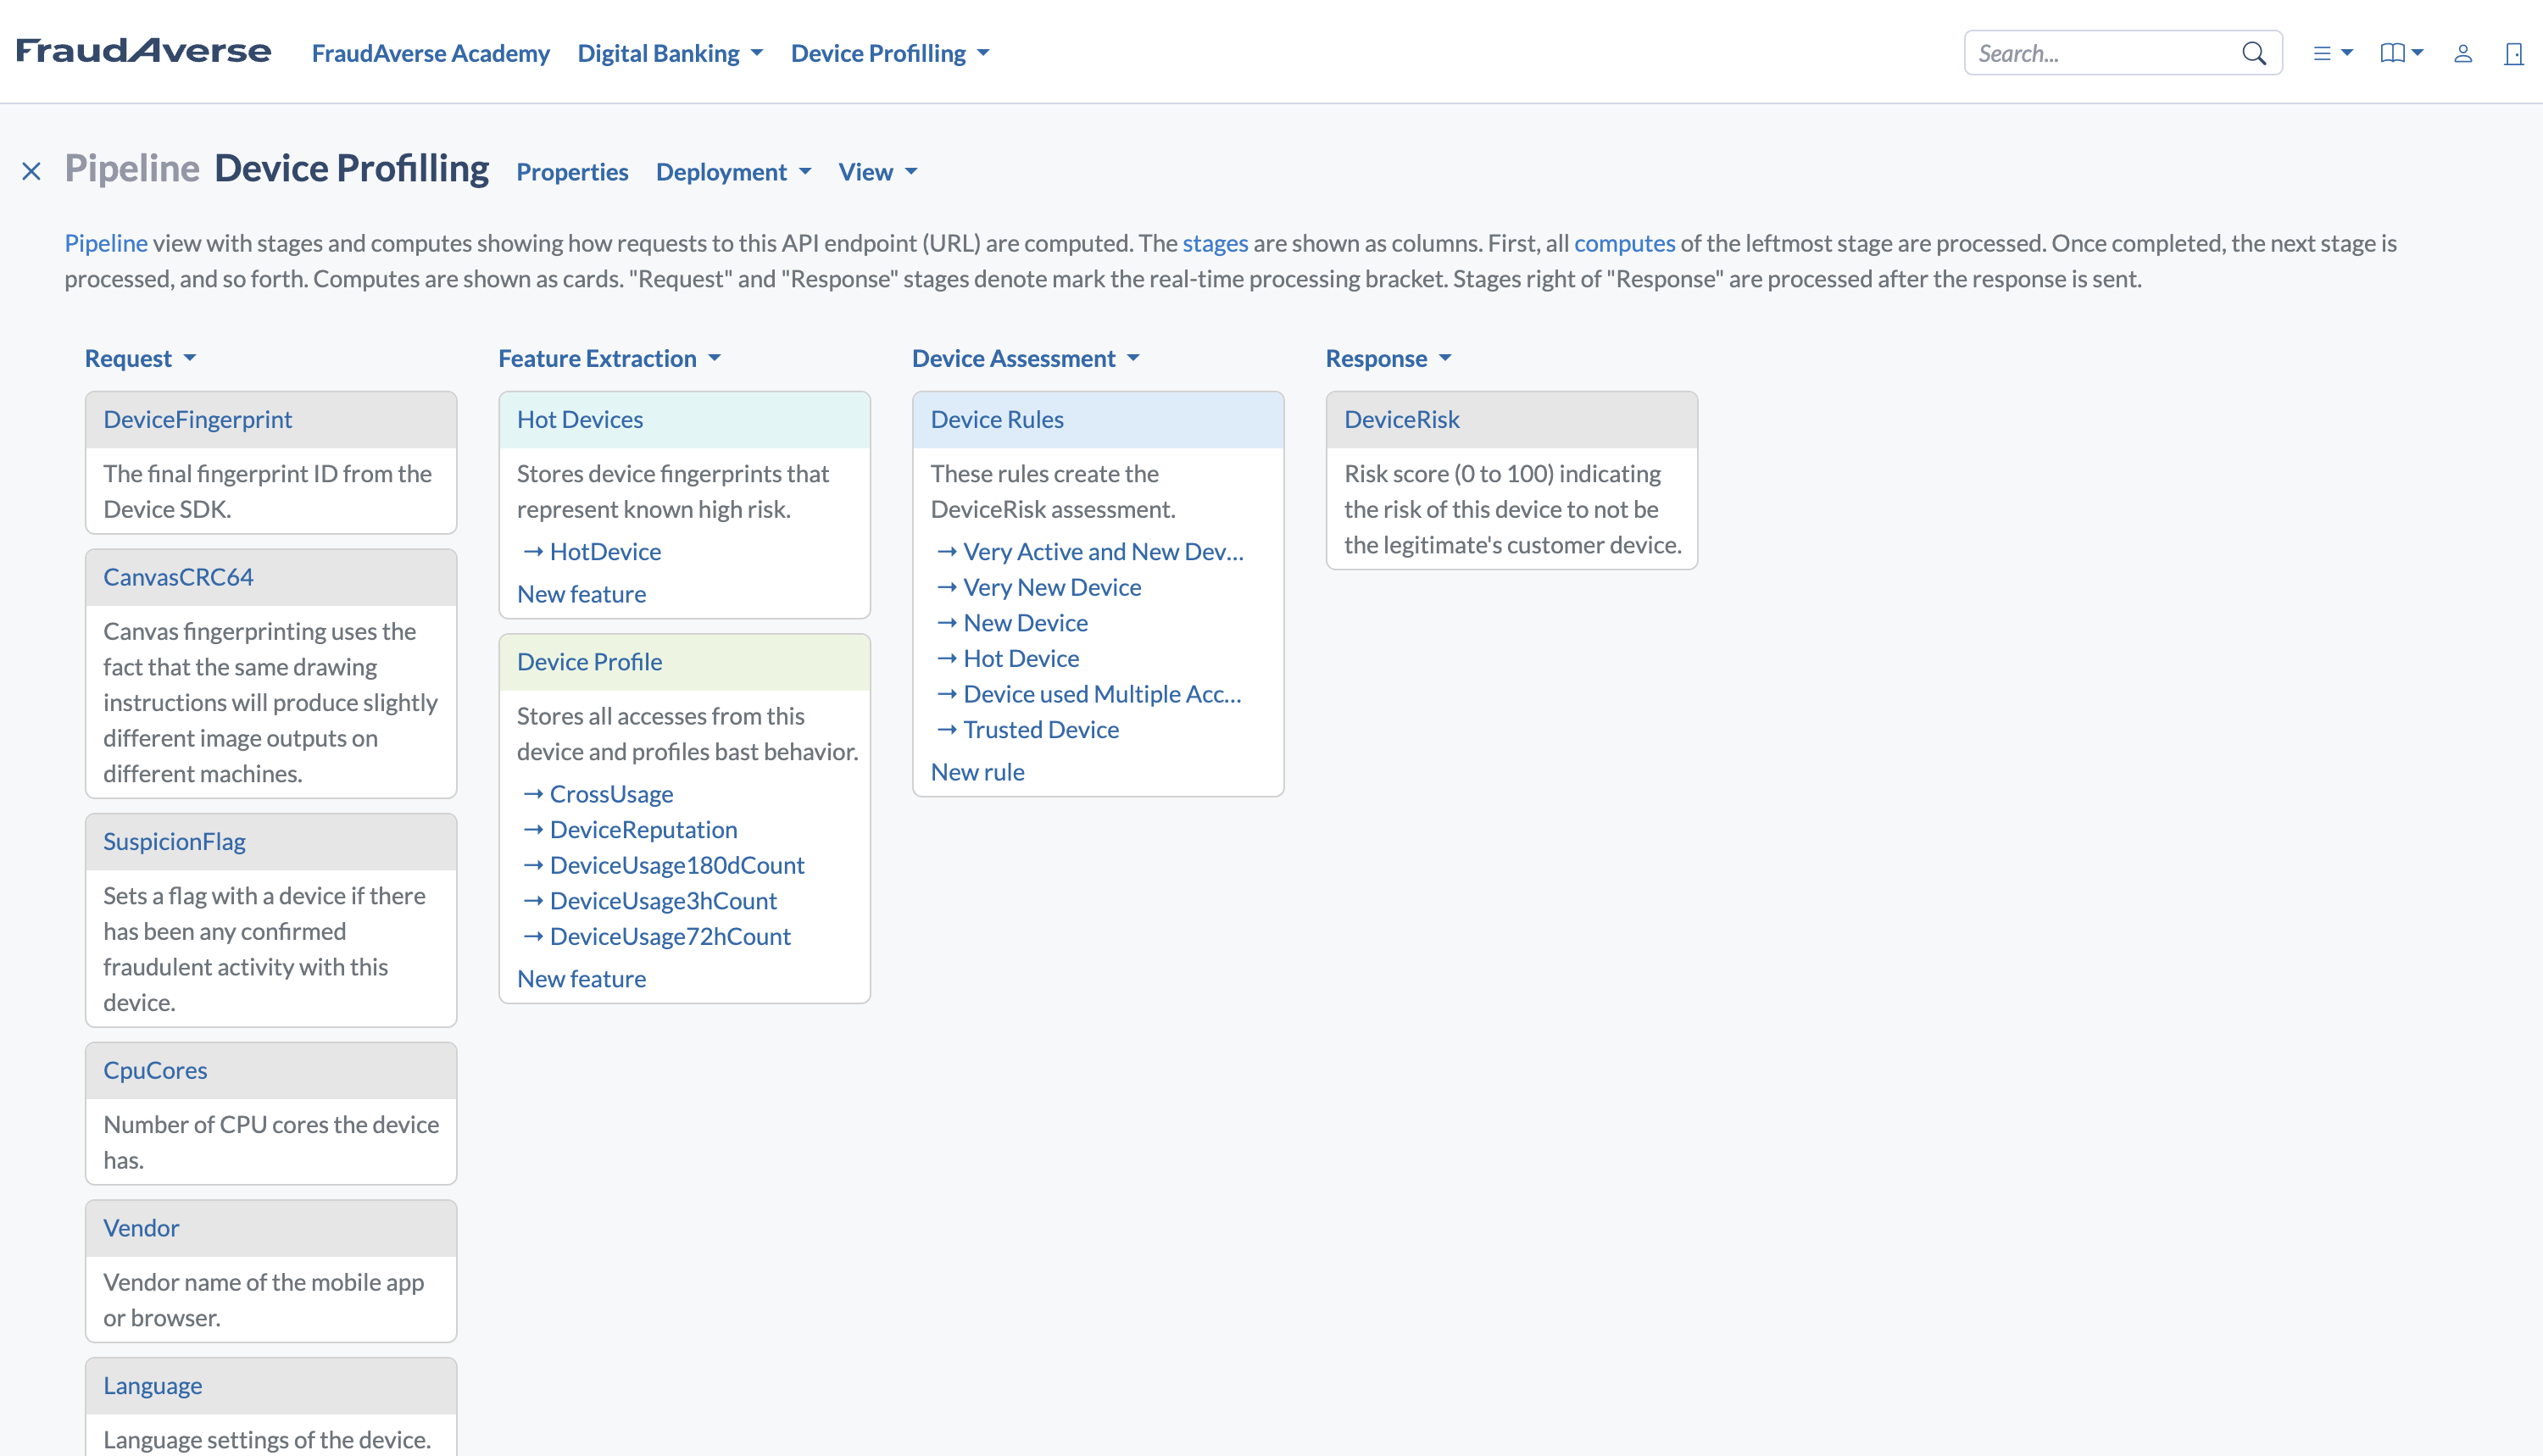
Embora os cookies HTTP sejam tecnicamente o método mais difundido para a identificação básica de dispositivos, eles são facilmente apagados pelos usuários e restringidos pelas leis de privacidade atuais. Por isso, a identificação de dispositivos costuma ser uma alternativa mais robusta. Há várias formas de fazer isso. O exemplo abaixo combina cookies com canvas fingerprinting. O canvas fingerprinting é uma técnica que desenha uma imagem oculta no navegador e analisa como o hardware específico a renderiza.
Uma vez identificado com segurança o dispositivo, todos os dispositivos de um cliente passam por profiling, em conjunto e individualmente. Isso gera scores de reputação do dispositivo, perfis de uso entre clientes e indicadores de anomalia. As regras de dispositivo então agregam essas features em um score de risco consolidado do dispositivo, usado pelo pipeline de transações de pagamento para avaliar o risco de cada pagamento.
Um quarto pipeline, Behavioral Biometrics, avalia de forma semelhante como o usuário interage com a página no navegador ou com o dispositivo móvel:
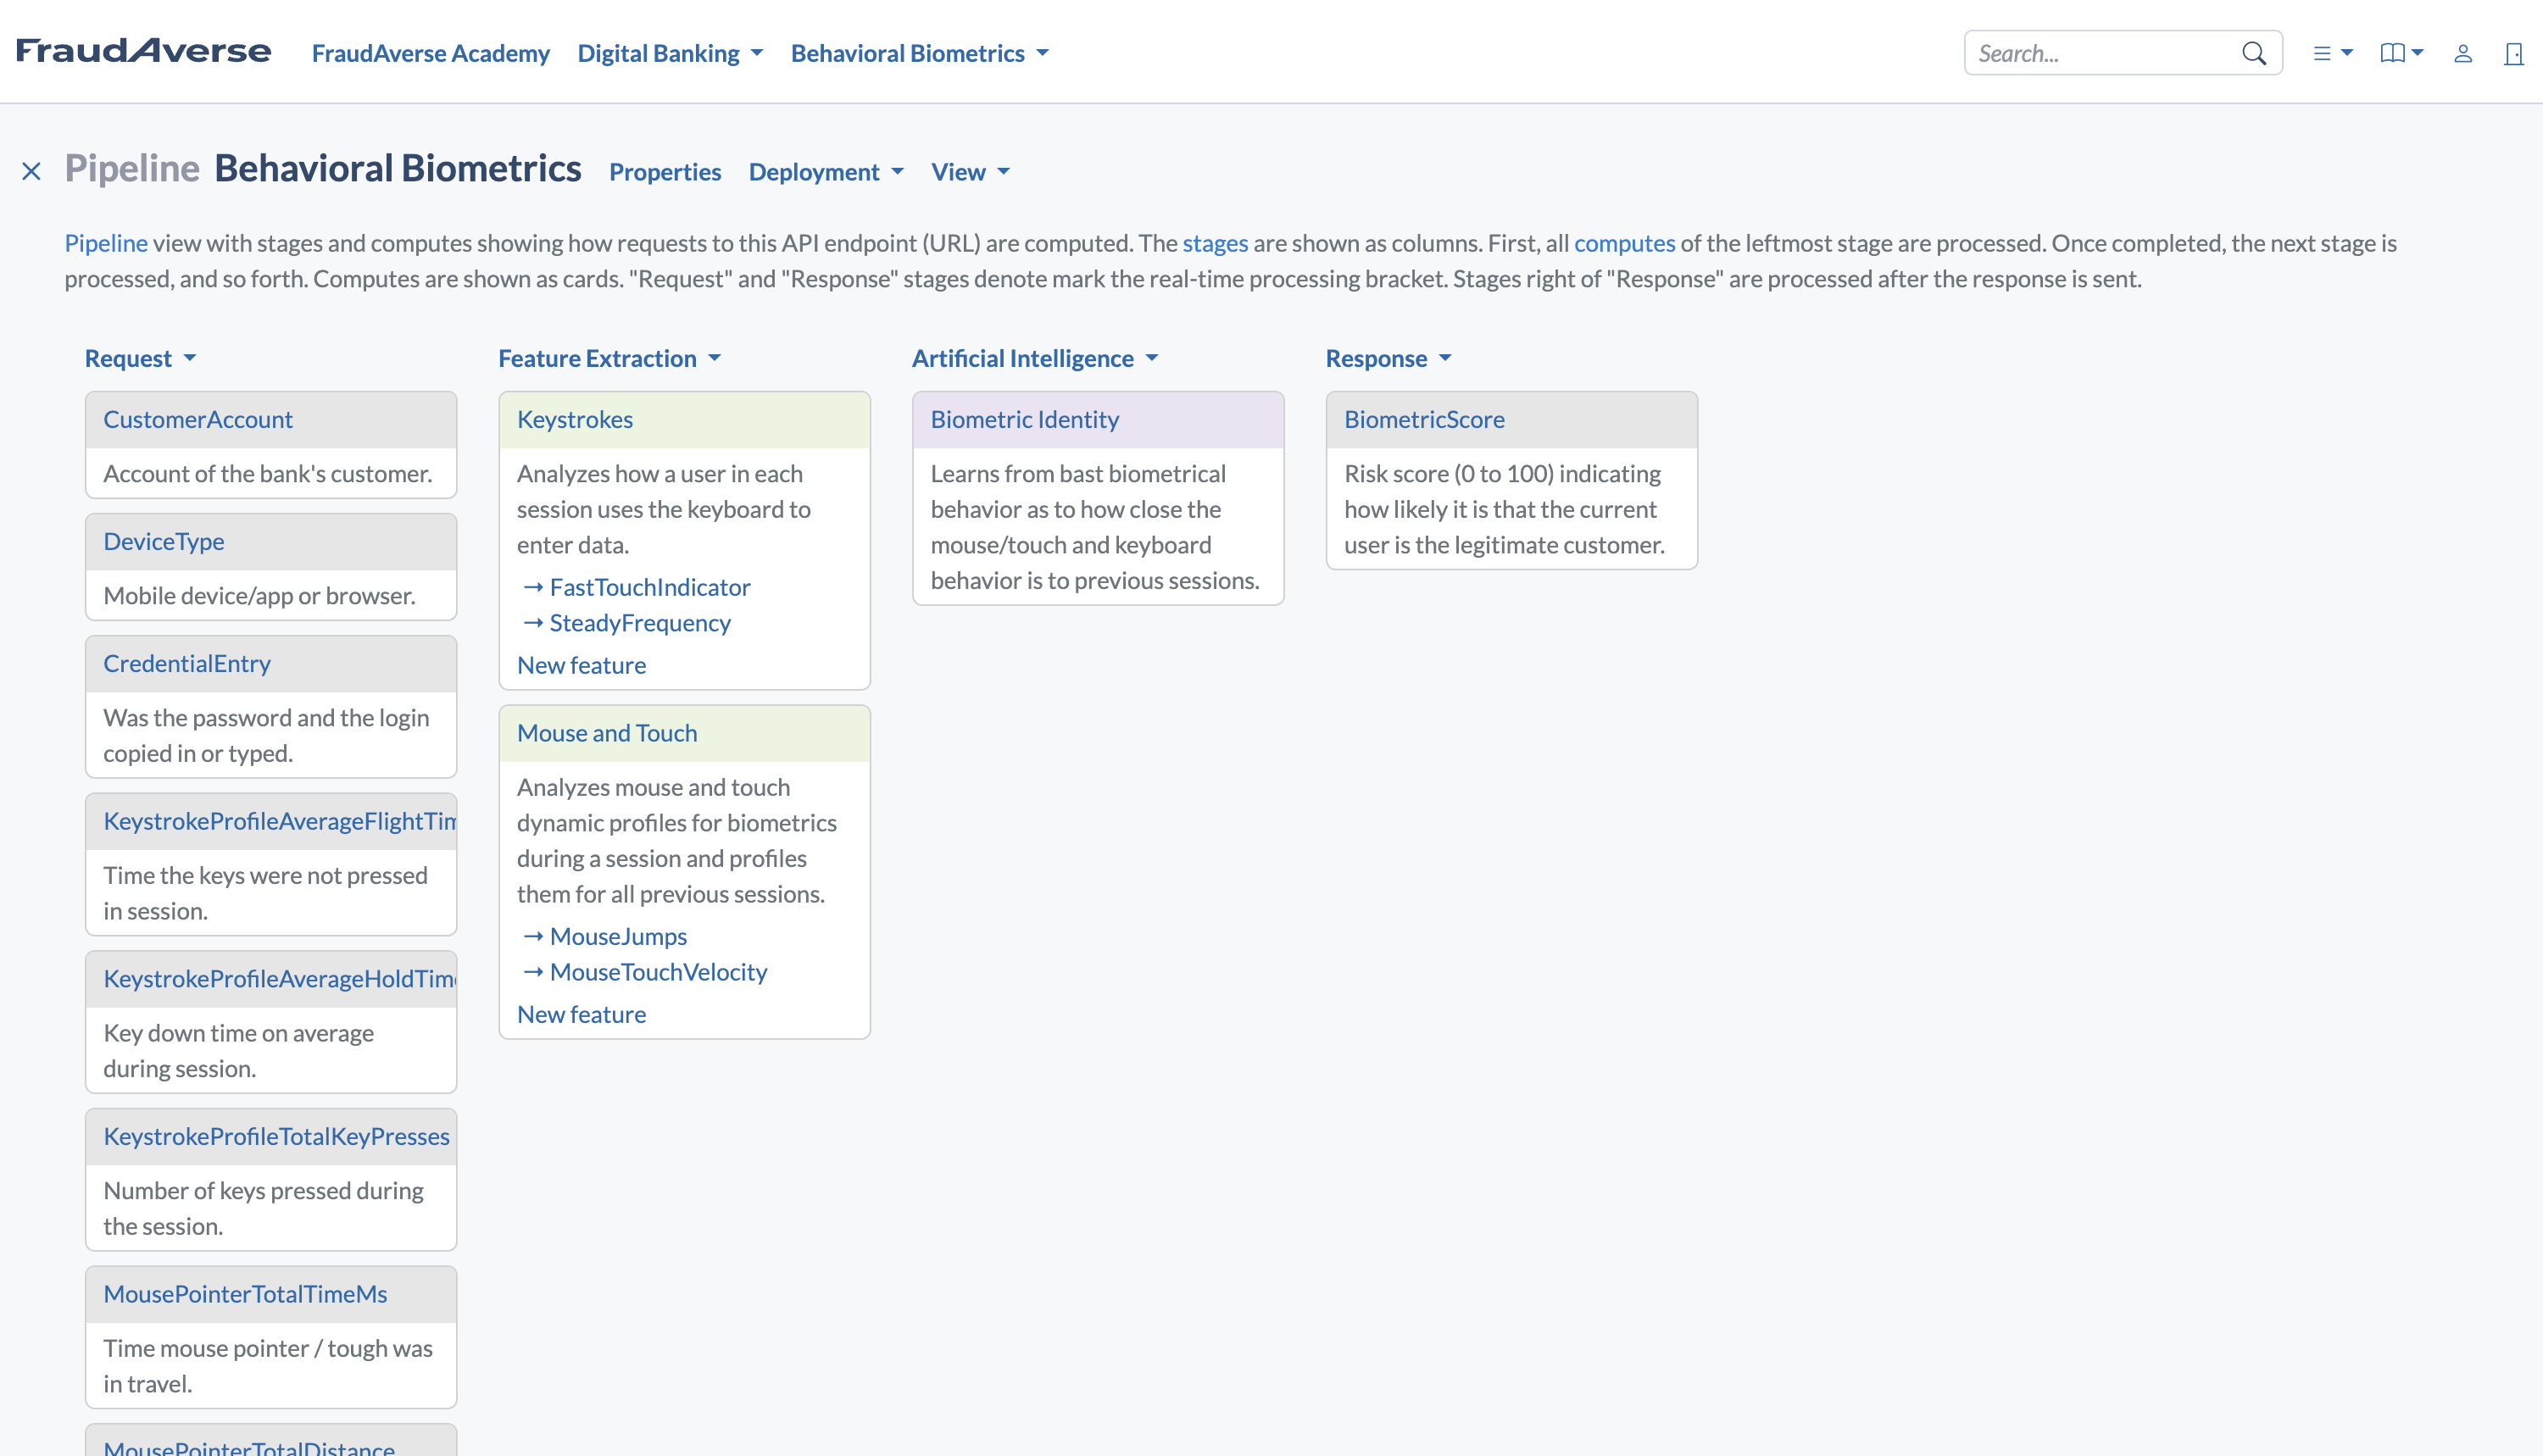
Essa análise considera vários aspectos do comportamento: a dinâmica de digitação, que mede ritmos únicos e os tempos de transição entre teclas; os movimentos do cursor, que distinguem os arcos naturais da mão humana dos trajetos lineares de um bot; a análise de toque em telas mobile, capturando pressão e ângulos de swipe; e o manuseio do dispositivo, que usa dados de giroscópio e acelerômetro para detectar se o celular está sendo segurado naturalmente ou parado em um rack de uma fazenda de bots.