Práticas de Segurança da FraudAverse
Prevenir crimes financeiros é a nossa missão — por isso, segurança e compliance começam dentro de casa.
Governança
As equipes de Segurança e Privacidade da FraudAverse definem políticas e controles, monitoram o cumprimento desses controles e comprovam nossa segurança e compliance perante auditores independentes.
Nossas políticas se baseiam nos seguintes princípios fundamentais:
- O acesso deve ser restrito a quem tem necessidade legítima de negócio e concedido segundo o princípio do menor privilégio.
- Os controles de segurança devem ser implementados em camadas, segundo o princípio de defesa em profundidade.
- Os controles de segurança devem ser aplicados de forma consistente em todas as áreas da empresa.
- A implementação dos controles deve ser iterativa, amadurecendo continuamente em eficácia, auditabilidade e redução de atrito.
Segurança e Compliance na FraudAverse
A FraudAverse mantém atestação SOC 2 Tipo I e certificação PCI DSS 4.01. Nosso relatório SOC 2 Tipo I e nosso AoC/RoC PCI DSS estão disponíveis para clientes mediante solicitação; envie um e-mail para info@fraudaverse.com para receber uma cópia.
Segurança de Dados e Cibersegurança na FraudAverse
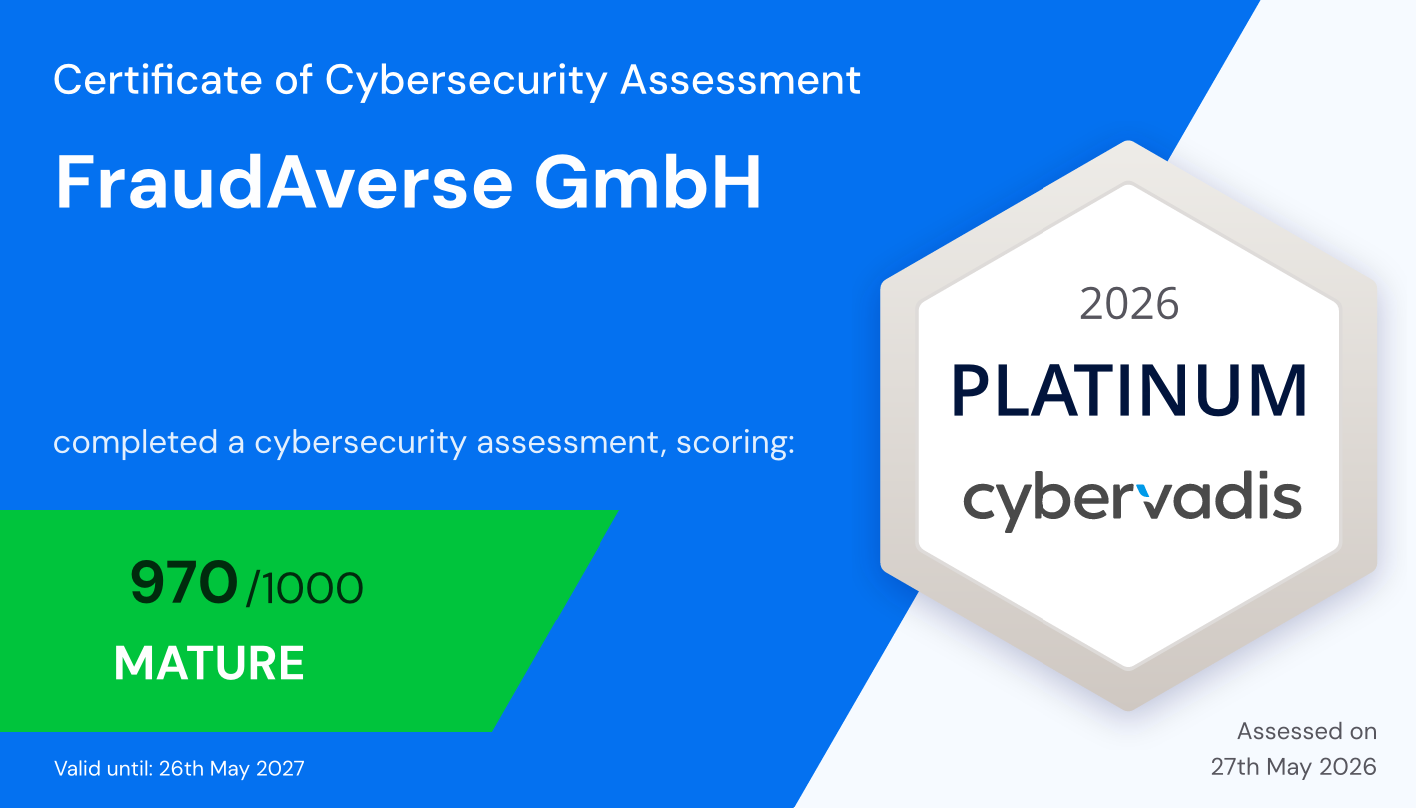
A FraudAverse passa anualmente por avaliação de segurança de dados e cibersegurança conduzida pelo auditor independente CyberVadis. A avaliação abrange privacidade de dados (GDPR, Regulamento Geral sobre a Proteção de Dados da UE), cibersegurança (NIS2), resiliência operacional (DORA), além de proteção de dados, gestão de terceiros e continuidade de negócios.
Proteção de Dados
Dados em repouso
Todos os repositórios com dados de clientes, além dos buckets S3, são criptografados em repouso. Dados sensíveis também recebem criptografia em nível de campo. Ou seja, os dados são criptografados antes mesmo de chegar ao banco de dados, de modo que nem o acesso físico nem o acesso lógico ao banco bastam para ler as informações mais sensíveis.
Dados em trânsito
A FraudAverse usa TLS 1.2 ou superior sempre que dados trafegam por redes potencialmente inseguras. Também usamos recursos como HSTS (HTTP Strict Transport Security) para maximizar a segurança dos dados em trânsito. As chaves e os certificados TLS dos servidores são gerenciados pela AWS e implantados via Application Load Balancers.
Gestão de segredos
As chaves de criptografia são gerenciadas pelo AWS Key Management System (KMS). O KMS armazena o material das chaves em Hardware Security Modules (HSMs), o que impede o acesso direto por qualquer pessoa, inclusive funcionários da Amazon e da FraudAverse. As chaves armazenadas nos HSMs são usadas para criptografia e descriptografia por meio das APIs do KMS da Amazon.
Os segredos das aplicações são criptografados e armazenados com segurança no AWS Secrets Manager e no Parameter Store, com acesso estritamente restrito.
Segurança do produto
Testes de intrusão
Pelo menos uma vez por ano, a FraudAverse contrata uma das melhores consultorias de testes de intrusão (pentest) do mercado. Nossos parceiros preferenciais atuais são a Cognisys (Reino Unido) e a usd AG (Alemanha). Todas as áreas do produto e da infraestrutura em nuvem da FraudAverse estão no escopo dessas avaliações, e o código-fonte fica totalmente disponível aos testadores para maximizar a eficácia e a cobertura.
Varredura de vulnerabilidades
A FraudAverse exige varredura de vulnerabilidades nas etapas-chave do nosso Ciclo de Vida de Desenvolvimento Seguro de Software (SSDLC):
- Análise estática (SAST) do código durante os pull requests e de forma contínua.
- Análise de composição de software (SCA) para identificar vulnerabilidades conhecidas na nossa cadeia de suprimentos de software.
- Varredura de dependências maliciosas para impedir a entrada de malware na nossa cadeia de suprimentos de software.
- Análise dinâmica (DAST) das aplicações em execução.
- Varredura periódica de vulnerabilidades de rede.
- Gestão contínua da superfície de ataque externa (EASM) para descobrir novos ativos expostos externamente.
Os resultados dos testes de intrusão e de vulnerabilidades estão disponíveis para clientes mediante solicitação; envie um e-mail para info@fraudaverse.com para receber uma cópia.
Segurança corporativa
Proteção de endpoints
Todos os dispositivos corporativos usam criptografia de disco e têm software de detecção de malware instalado.
Acesso remoto seguro
A FraudAverse protege o acesso remoto a recursos internos com controle de acesso de última geração. Também usamos servidores DNS que bloqueiam malware para proteger os funcionários e seus dispositivos durante a navegação na internet.
Educação em segurança
A FraudAverse oferece treinamento abrangente em segurança a todos os funcionários na admissão e anualmente, por meio de módulos educacionais na própria plataforma da FraudAverse. Além disso, todo novo funcionário participa de uma sessão obrigatória de integração ao vivo centrada nos principais princípios de segurança. Todo novo engenheiro também participa de uma sessão obrigatória de integração ao vivo dedicada a princípios e práticas de codificação segura.
A equipe de segurança da FraudAverse compartilha regularmente boletins de ameaças com os funcionários, informando-os sobre atualizações importantes de segurança que exigem atenção ou ação especial.
Gestão de identidades e acessos
A FraudAverse usa o Google IAM para proteger a gestão de identidades e acessos. Exigimos fatores de autenticação resistentes a phishing, usando exclusivamente MFA. Os funcionários da FraudAverse recebem acesso às aplicações de acordo com sua função e são desprovisionados automaticamente ao fim do vínculo. Acessos adicionais devem ser aprovados conforme as políticas definidas para cada aplicação.
Segurança de fornecedores
A FraudAverse adota uma abordagem baseada em risco para a segurança de fornecedores. Entre os fatores que influenciam a classificação de risco inerente de um fornecedor estão:
- Acesso a dados de clientes e corporativos.
- Integração com ambientes de produção.
- Potencial dano à marca FraudAverse.
Definida a classificação de risco inerente, a segurança do fornecedor é avaliada para determinar a classificação de risco residual e a decisão de aprovação do fornecedor.